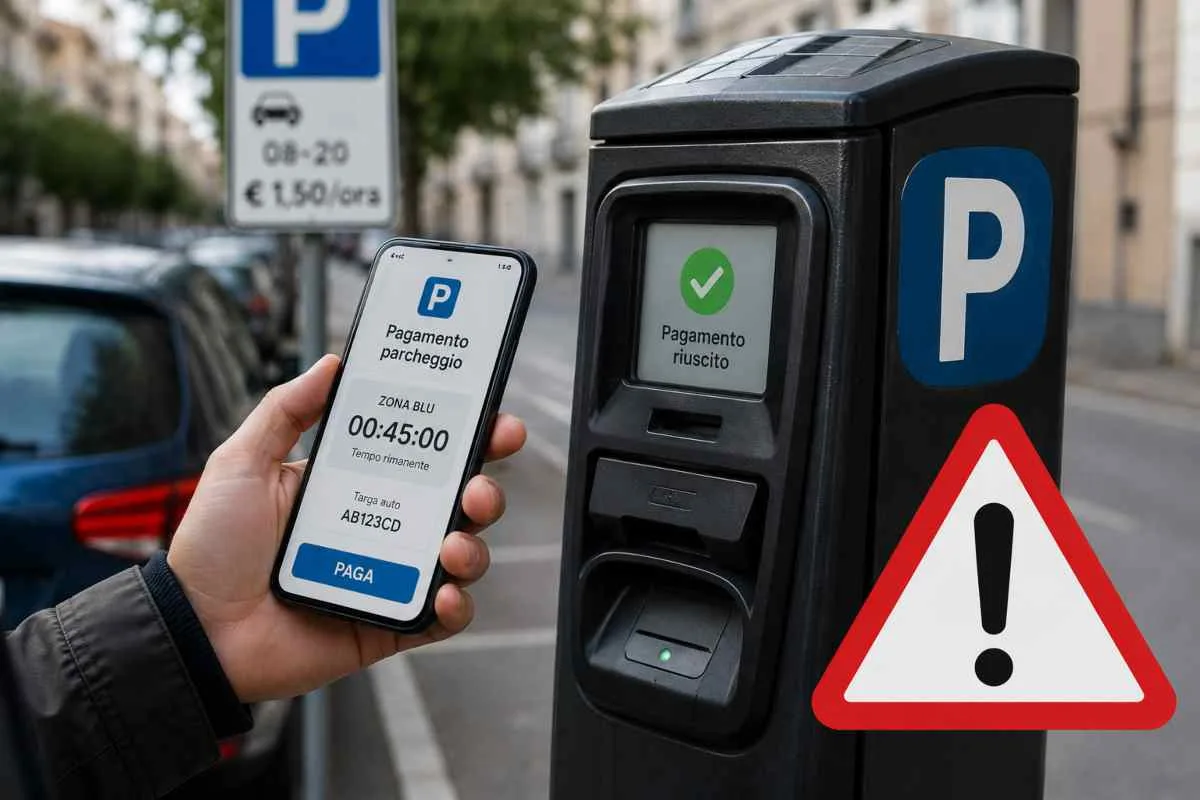
Basta un adesivo messo sopra un QR code originale, una pagina costruita per sembrare identica a quella vera o un collegamento inviato nel momento giusto. Poi tutto accade in pochi secondi.
Si apre una schermata che sembra quella dell’app usata normalmente per pagare il parcheggio, viene chiesto di inserire carta, email e magari un codice di conferma. Fine.
Il parcheggio è stato pagato. O almeno così sembra.
Nel frattempo qualcuno ha appena raccolto dati che valgono molto più dei due euro lasciati per una sosta.
La truffa sfrutta un gesto che facciamo senza pensarci
Il meccanismo è piuttosto semplice e proprio per questo funziona.
Chi usa servizi di pagamento parcheggi da smartphone si è abituato a fare tutto rapidamente. Non c’è il tempo di controllare indirizzi internet, dettagli della pagina o certificati del sito. Si apre il telefono mentre si è in strada, magari con il traffico intorno o qualcuno che aspetta il posto auto.
Negli ultimi mesi stanno comparendo casi legati soprattutto ai QR code falsi applicati sui parchimetri, oppure pagine che imitano applicazioni molto diffuse. La schermata è quasi identica all’originale. Colori uguali. Logo uguale. Pulsanti nello stesso punto.
La differenza a volte è nascosta in un dettaglio minuscolo: una lettera diversa nell’indirizzo del sito oppure un dominio che cambia di pochissimo.
Il problema non sono i pochi euro del parcheggio
Qui c’è un equivoco abbastanza diffuso. Molti pensano che, nel peggiore dei casi, possano perdere il costo della sosta. Due euro, cinque euro, dieci euro.
Come difendersi dalla truffa del pagamento del parcheggio – LSDI.it
Se vengono inseriti i dati della carta, il problema può spostarsi altrove. A volte iniziano piccoli addebiti apparentemente innocui. Dieci euro, venti euro. Altre volte compaiono pagamenti legati ad abbonamenti mai richiesti oppure acquisti effettuati all’estero.
Ci sono casi in cui gli utenti si accorgono della situazione dopo giorni. Nel frattempo i dati possono essere stati rivenduti o utilizzati per tentativi successivi.
Come ci si difende davvero
La parte meno intuitiva è questa: il pericolo non arriva quasi mai dall’app ufficiale. Nella maggior parte dei casi il problema nasce fuori.
Le applicazioni scaricate dagli store ufficiali utilizzano procedure di autenticazione e sistemi di pagamento protetti. Il rischio aumenta quando si passa da link esterni, QR code sconosciuti o pagine aperte direttamente dal browser.
Molti esperti consigliano di aprire manualmente l’app già installata sul telefono senza utilizzare collegamenti trovati sul posto.
Può sembrare una perdita di tempo di cinque secondi. Cinque secondi contro il blocco della carta, chiamate alla banca, contestazioni e settimane passate a controllare movimenti sospetti sul conto.
Perché il problema dei pagamenti digitali non è il pagamento. Quello ormai funziona bene quasi sempre. È il momento in cui smettiamo di guardare cosa stiamo toccando sullo schermo.
 Pressione fiscale al 43,5%: cosa rischiano redditi e risparmi
 Mps-Intesa, svolta Delfin: cosa cambia per il risiko bancario
 Case green, ultimatum UE: cosa rischiano bonus e condomini
 Maltempo, allerta arancione al Sud: cosa rischia chi si sposta
 Trump-Putin, svolta diesel: cosa rischia l’Europa ora
 Blu notte su Rai3, svolta true crime: cosa cambia stasera
 Ballando, svolta in pista: cosa cambia tra giuria e studio
 Camping in fiamme a Peschiera: cosa rischiano ospiti e strutture
 Salmonella nei pomodori, stop mense: cosa rischiano scuole e ospedali
 Mps-Intesa, svolta Delfin: cosa cambia per il risiko bancario
 Bonus affitto separati, via alle domande: cosa cambia ora
 Case green, ultimatum UE: cosa rischiano bonus e condomini
 Bankitalia, allarme imprese: cosa rischiano prezzi e lavoro
 Ex Ilva, stop dal 9 ottobre: cosa rischiano lavoro e acciaio
 Data center, svolta da 1 miliardo: cosa cambia per l’Italia